Vodič za kupce
Kako da zaštitite svoje e-trgovinsko poslovanje
Uvod
Da li ste ikada razmišljali o nivou bezbednosti koji vaše e-trgovinsko poslovanje zaista poseduje? U dinamičnom i stalno promenljivom digitalnom svetu, stalno prisustvo sajber pretnji ostaje značajan razlog za zabrinutost. Na dnevnom nivou, onlajn preduzeća se suočavaju sa stalnom pretnjom od curenja podataka, prevarantskih aktivnosti i sajber napada. Ove pretnje ne mogu samo da imaju štetan uticaj na reputaciju vašeg poslovanja, već mogu da dovedu i do značajnih finansijskih gubitaka.
U današnjem digitalnom okruženju, značaj bezbednosti e-trgovine ne može se prenaglasiti. Ona je od opcione mogućnosti postala apsolutna neophodnost. Primarni fokus leži na očuvanju integriteta vašeg poslovanja i podsticanju poverenja među vašim kupcima. U sledećem tekstu na blogu, istražićemo osnovne elemente bezbednosti e-trgovine i ponuditi praktične predloge za jačanje zaštite vašeg onlajn preduzeća. Sada, hajde da se udubimo u detalje izgradnje visoko bezbedne platforme za e-trgovinu.
Razumevanje bezbednosti e-trgovine
Bezbednost e-trgovine obuhvata niz mera, protokola i alata koji se primenjuju radi zaštite vaše onlajn prodavnice od različitih pretnji, uključujući sajber napade, curenja podataka i prevarantske aktivnosti. Primarni cilj je da se garantuje očuvanje integriteta, poverljivosti i dostupnosti vaših podataka o e-trgovini. Ovo obuhvata širok spektar podataka, uključujući informacije o kupcima, detalje transakcija, sadržaj veb sajta i pozadinske sisteme.
Razumevanje značaja određene teme ili koncepta je ključno iz nekoliko razloga. Prepoznavanjem njegovog značaja, pojedinci mogu da cene relevantnost i potencijalni uticaj koji može imati na različite aspekte njihovog poslovanja. Osnovno rešenje leži u uspostavljanju temelja poverenja. Osiguravanje bezbednosti i poverljivosti ličnih i finansijskih informacija kupaca od najveće je važnosti kada oni obavljaju transakcije na vašem veb sajtu. Jedan jedini bezbednosni incident može da nanese značajnu štetu poverenju koje je ukazano vašoj organizaciji i reputaciji vašeg brenda. Pored toga, važno je uzeti u obzir da potencijalne posledice kršenja mogu da variraju u zavisnosti od njegove težine. Ove posledice mogu uključivati pravne reperkusije i finansijske gubitke.
U narednim odeljcima, istražićemo osnovne elemente bezbednosti e-trgovine i objasniti strategije njihove implementacije za vaše onlajn poslovanje.
Osiguravanje vašeg veb sajta za e-trgovinu
Osiguravanje vašeg veb sajta za e-trgovinu je višestruki zadatak koji uključuje nekoliko ključnih koraka. Evo nekih od najvažnijih:
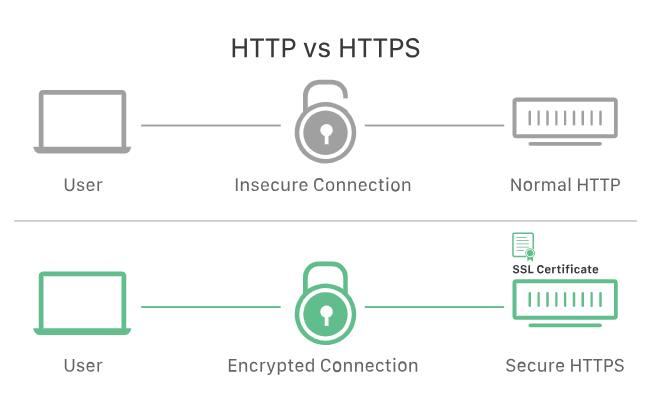
1. Koristite SSL sertifikate: Secure Sockets Layer (SSL) sertifikati su obavezni za svaki sajt za e-trgovinu. Oni šifruju podatke koji se prenose između vašeg veb sajta i vaših kupaca, osiguravajući da osetljive informacije poput brojeva kreditnih kartica i ličnih podataka ostanu privatne i bezbedne. Kada imate SSL sertifikat, URL vašeg veb sajta će počinjati sa „https“ umesto „http“, a ikona katanca će se pojaviti u adresnoj traci, ukazujući posetiocima da je vaš sajt bezbedan.
2. Implementirajte bezbedne platne prolaze: Bezbedni platni prolazi su usluge koje obrađuju plaćanja kreditnim karticama za sajtove za e-trgovinu. Oni šifruju osetljive informacije, poput brojeva kreditnih kartica, kako bi osigurali da informacije bezbedno prolaze između kupca i trgovca.
3. Omogućite dvofaktorsku autentifikaciju: Dvofaktorska autentifikacija (2FA) dodaje dodatni sloj bezbednosti vašem sajtu za e-trgovinu. Pored korisničkog imena i lozinke, korisnici moraju da pruže još jedan podatak za prijavljivanje, poput koda poslatog na njihov telefon. Ovo znatno otežava neovlašćenim korisnicima da pristupe nalozima.
4. Šifrujte podatke kupaca: Šifrovanje podataka transformiše informacije u kod kojem se može pristupiti samo pomoću ključa ili lozinke. To znači da čak i ako haker dobije pristup podacima vaših kupaca, neće moći da ih razume bez ključa za dešifrovanje.
Uloga SSL-a u e-trgovini
Secure Sockets Layer (SSL) igra ključnu ulogu u bezbednosti e-trgovine. To je protokol koji uspostavlja šifrovane veze između veb servera i pregledača, osiguravajući da svi podaci koji se prenose između njih ostanu privatni i celoviti. Jednostavnije rečeno, SSL je ono što čini transakcije između vas i vaših kupaca bezbednim.
Kada vaš veb sajt za e-trgovinu ima SSL sertifikat, to pokazuje vašim kupcima da ozbiljno shvatate njihovu bezbednost. „https“ u vašem URL-u i ikona katanca u adresnoj traci su vizuelni pokazatelji bezbedne veze. Ovi znakovi mogu da povećaju poverenje kupaca i potencijalno povećaju stope konverzije.
Dobijanje SSL sertifikata uključuje kupovinu od strane Certificate Authority (CA), a zatim instalaciju na vaš server. CA će verifikovati vaše poslovanje i veb sajt, pružajući dodatni nivo poverenja za vaše kupce.
Zapamtite, SSL sertifikat ne samo da štiti osetljive podatke već i poboljšava SEO rangiranje vašeg veb sajta. Google favorizuje veb sajtove sa omogućenim HTTPS-om, tako da je ovo dobitna kombinacija za vaše e-trgovinsko poslovanje.
Bezbedni platni prolazi
Jedan od najkritičnijih aspekata bezbednosti e-trgovine je osiguravanje bezbedne obrade plaćanja. Tu na scenu stupaju bezbedni platni prolazi. Platni prolaz je usluga koja autorizuje plaćanja kreditnim karticama za transakcije e-trgovine. To je ekvivalent fizičkog terminala za prodajno mesto u klasičnoj prodavnici.
Bezbedni platni prolazi šifruju osetljive informacije, poput brojeva kreditnih kartica i datuma isteka, kako bi osigurali da informacije bezbedno prolaze od kupca do trgovca, a zatim između trgovca i procesora plaćanja.
Kada birate platni prolaz za vaš sajt za e-trgovinu, uzmite u obzir sledeće:
– Bezbednost: Platni prolaz treba da bude u skladu sa Payment Card Industry Data Security Standard (PCI DSS) i da koristi šifrovanje za zaštitu podataka.
– Kompatibilnost: Prolaz treba da se neprimetno integriše sa vašom platformom za e-trgovinu.
– Metode plaćanja: Treba da podržava različite metode plaćanja, uključujući kreditne kartice, debitne kartice i digitalne novčanike.
– Naknade: Uzmite u obzir naknade za transakcije koje naplaćuje platni prolaz. One mogu značajno da variraju.
Implementacijom bezbednog platnog prolaza, možete da pružite sigurno i neprimetno iskustvo plaćanja za vaše kupce, jačajući njihovo poverenje u vaše e-trgovinsko poslovanje.
Dvofaktorska autentifikacija
Uz dvofaktorsku autentifikaciju (2FA), korisnici moraju da pruže dva različita oblika identifikacije kako bi pristupili svojim nalozima. To često uključuje i nešto što korisnik poseduje i nešto što zna (poput lozinke ili koda poslatog na njihov telefon).
Implementacijom 2FA na vašem sajtu za e-trgovinu, možete da povećate bezbednost i znatno otežate neovlašćenim licima pristup korisničkim nalozima. Haker bi i dalje zahtevao drugi oblik identifikacije za pristup nalogu čak i ako bi uspeo da dobije korisničku lozinku.
SMS kodovi, imejl kodovi, biometrija (poput otisaka prstiju ili prepoznavanja lica) i aplikacije za autentifikaciju su samo neke od različitih 2FA tehnika koje su dostupne. Korisničko iskustvo se mora uzeti u obzir prilikom primene 2FA. Bezbednost je zaista važna, ali postupak ne bi trebalo da bude toliko težak da odvraća korisnike od kupovine na vašem veb sajtu.
Konačno, 2FA je snažno oružje u vašem arsenalu bezbednosti e-trgovine. Ono povećava poverenje vaših kupaca u vašu kompaniju, a istovremeno štiti vaše klijente.
Šifrovanje podataka
Šifrovanje podataka je bezbednosna metoda u kojoj se informacije kodiraju i kojima može da pristupi ili ih dešifruje samo korisnik sa ispravnim ključem za šifrovanje. U kontekstu e-trgovine, šifrovanje podataka se koristi za zaštitu osetljivih informacija, poput brojeva kreditnih kartica, ličnih podataka i istorije transakcija, od čitanja od strane neovlašćenih lica.
Kada kupac unese svoje podatke na vaš veb sajt, šifrovanje podataka osigurava da se podaci transformišu u kod koji se ne može čitati ili razumeti bez ključa za dešifrovanje. To znači da čak i ako haker presretne podatke tokom prenosa, neće moći da dešifruje informacije.
Postoje dva glavna tipa šifrovanja podataka: simetrično šifrovanje (gde se isti ključ koristi za šifrovanje i dešifrovanje podataka) i asimetrično šifrovanje (gde se koriste dva ključa; jedan javni ključ za šifrovanje podataka i jedan privatni ključ za njihovo dešifrovanje).
Implementacija šifrovanja podataka na vašem sajtu za e-trgovinu je ključna za zaštitu osetljivih informacija vaših kupaca i održavanje njihovog poverenja u vaše poslovanje. To je suštinski deo usklađenosti sa zakonima i propisima o privatnosti, a takođe može da pomogne u zaštiti vašeg poslovanja od finansijske i reputacione štete izazvane curenjem podataka.
Politika privatnosti
Politika privatnosti je dokument koji objašnjava kako e-trgovinsko poslovanje prikuplja, obrađuje i koristi podatke kupaca. To nije samo zakonski zahtev; to je i alat za izgradnju poverenja sa vašim kupcima.
Vaša politika privatnosti treba jasno da navede:
– Koje informacije prikupljate: To može uključivati imena, adrese, imejl adrese, detalje plaćanja i sve druge lične informacije.
– Kako prikupljate informacije: Da li ih prikupljate direktno od kupca ili putem kolačića i drugih tehnologija praćenja.
– Kako koristite informacije: To može biti za obradu porudžbina, korisničku podršku, marketinške svrhe ili poboljšanje vašeg veb sajta.
– Kako štitite informacije: Detaljno navedite bezbednosne mere koje imate na raspolaganju za zaštitu podataka kupaca, poput SSL šifrovanja, bezbednih platnih prolaza i šifrovanja podataka.
– Deljenje sa trećim stranama: Ako delite podatke sa trećim stranama, poput usluga dostave ili procesora plaćanja, morate to da objavite.
Ključno je da vaša politika privatnosti bude lako dostupna na vašem veb sajtu, obično u podnožju. Takođe je dobra praksa da podstaknete kupce da pročitaju i prihvate politiku tokom registracije naloga ili plaćanja.
Zapamtite, transparentnost u vezi sa vašim praksama podataka može da poveća poverenje kupaca, a dobro osmišljena politika privatnosti je korak u tom smeru.
PCI DSS i e-trgovinska preduzeća
Payment Card Industry Data Security Standard (PCI DSS) je skup bezbednosnih standarda osmišljenih da osiguraju da sve kompanije koje prihvataju, obrađuju, čuvaju ili prenose informacije o kreditnim karticama održavaju bezbedno okruženje. Ako vaše e-trgovinsko poslovanje prihvata plaćanja karticama, usklađenost sa PCI DSS nije samo preporučena; ona je obavezna.
PCI DSS navodi okvir specifikacija, alata, merenja i resursa za podršku koji pomažu organizacijama da osiguraju bezbedno rukovanje informacijama vlasnika kartica. Ključni zahtevi uključuju:
– Zaštitite sačuvane podatke vlasnika kartica
– Šifrujte prenos podataka vlasnika kartica preko otvorenih, javnih mreža
– Koristite i redovno ažurirajte antivirusni softver
– Razvijajte i održavajte bezbedne sisteme i aplikacije
– Ograničite pristup podacima vlasnika kartica prema poslovnoj potrebi za znanjem
– Redovno testirajte bezbednosne sisteme i procese
Neusklađenost može da rezultira novčanim kaznama, povećanim naknadama za transakcije ili gubitkom mogućnosti da uopšte prihvatate plaćanja karticama. Još važnije, može da dovede do curenja podataka, što može imati ozbiljne reputacione i finansijske posledice.
Zaključno, usklađenost sa PCI DSS je kritični aspekt bezbednosti e-trgovine. Ona ne samo da pomaže u zaštiti vašeg poslovanja i kupaca od curenja podataka već i povećava poverenje kupaca pokazujući im da ste posvećeni očuvanju bezbednosti njihovih podataka o plaćanju.
Zaštita vašeg sajta za e-trgovinu od sajber napada
U digitalnom svetu, sajber napadi su stalna pretnja. Za e-trgovinska preduzeća, ovi napadi mogu da dovedu do curenja podataka, finansijskih gubitaka i štete na reputaciji brenda. Stoga je ključno preduzeti proaktivne mere za zaštitu vašeg sajta za e-trgovinu od potencijalnih sajber pretnji.
Evo nekih strategija koje treba razmotriti:
1. Redovno ažurirajte i krpite svoje sisteme: Sajber napadači često iskorišćavaju ranjivosti u zastarelom softveru. Redovna ažuriranja i zakrpe mogu da otklone ove ranjivosti i zaštite vaš sajt od napada.
2. Koristite firewall: Firewall može da pomogne u zaštiti vašeg sajta kontrolisanjem dolaznog i odlaznog mrežnog saobraćaja na osnovu unapred određenih bezbednosnih pravila.
3. Instalirajte bezbednosne dodatke: Bezbednosni dodaci mogu da dodaju dodatne slojeve zaštite vašem sajtu pružanjem funkcija poput skeniranja malvera, zaštite od spama i bezbednosti prijavljivanja.
4. Implementirajte Web Application Firewall (WAF): WAF može da pomogne u zaštiti vašeg sajta od uobičajenih veb eksploatacija poput SQL injekcije i cross-site scripting (XSS).
5. Redovno pravite rezervne kopije podataka: Redovne rezervne kopije mogu da vam pomognu da povratite podatke u slučaju sajber napada ili gubitka podataka.
6. Sprovodite redovne bezbednosne revizije: Redovne bezbednosne revizije mogu da pomognu u identifikaciji potencijalnih ranjivosti na vašem sajtu i pruže preporuke za poboljšanje vaše bezbednosti.
Zapamtite, cilj je da se stvori višeslojni odbrambeni sistem koji može da otkrije, spreči i odgovori na pretnje. Sajber bezbednost je kontinuirani proces koji zahteva redovno praćenje i ažuriranje kako bi se ostalo ispred novih pretnji.
Uloga firewall-a u bezbednosti e-trgovine
Firewall-ovi služe kao ključna linija odbrane u bezbednosti e-trgovine. Oni deluju kao barijera između vašeg sajta za e-trgovinu i interneta, prateći i kontrolišući dolazni i odlazni mrežni saobraćaj na osnovu unapred određenih bezbednosnih pravila.
U kontekstu e-trgovine, firewall-ovi mogu da pomognu u zaštiti vašeg sajta od različitih sajber pretnji, uključujući:
– Denial of Service (DoS) napade: Ovi napadi preplavljuju vaš sajt saobraćajem, izazivajući njegov pad. Firewall-ovi mogu da identifikuju i blokiraju ovaj prekomerni saobraćaj.
– Neovlašćeni pristup: Firewall-ovi mogu da spreče neovlašćene korisnike da pristupe vašem sajtu blokiranjem saobraćaja sa sumnjivih IP adresa.
– Malver: Firewall-ovi mogu da skeniraju dolazni saobraćaj na poznate potpise malvera i da ih blokiraju.
Postoje različiti tipovi firewall-ova, uključujući mrežne firewall-ove (koji štite perimetar vaše mreže) i firewall-ove za veb aplikacije (koji štite vaš sajt od napada na nivou aplikacije poput SQL injekcije i cross-site scripting-a).
Implementacija robusnog firewall sistema je kritični korak u osiguravanju vašeg sajta za e-trgovinu. Međutim, važno je zapamtiti da su firewall-ovi samo jedan deo sveobuhvatne bezbednosne strategije i da ih treba koristiti zajedno sa drugim bezbednosnim merama poput SSL šifrovanja, bezbednih platnih prolaza i redovnih bezbednosnih revizija.
Zaključak
Osiguravanje vašeg e-trgovinskog poslovanja je višestruki poduhvat koji zahteva kontinuirani napor i budnost. Od implementacije SSL sertifikata i bezbednih platnih prolaza do sprovođenja redovnih bezbednosnih revizija i održavanja robusnog firewall-a, svaki korak igra ključnu ulogu u zaštiti vašeg poslovanja i podataka vaših kupaca. Zapamtite, bezbednost e-trgovine nije samo zaštita vašeg poslovanja od finansijskih gubitaka i pravnih posledica. Radi se o izgradnji i održavanju poverenja sa vašim kupcima. U digitalnom dobu, gde su curenja podataka i sajber napadi sve češći, bezbedan sajt za e-trgovinu može biti značajna konkurentska prednost. Nadamo se da vam je ovaj vodič pružio vredne uvide i praktične savete za poboljšanje bezbednosti vaše e-trgovine. Dok nastavljate svoje putovanje u e-trgovini, imajte na umu ove najbolje bezbednosne prakse i ostanite budni na nove pretnje. Na kraju krajeva, u svetu e-trgovine, bezbednost nije odredište već kontinuirano putovanje.